
Smishing คืออะไร และจะป้องกันตัวเองจากมันได้อย่างไร?
เรียนรู้เกี่ยวกับ Smishing ภัยคุกคามด้านความปลอดภัยทางไซเบอร์ที่เพิ่มขึ้น ซึ่งมุ่งเป้าไปที่นักลงทุนสกุลเงินดิจิทัลผ่านข้อความที่หลอกลวง คู่มือนี้อธิบายวิธีการทำงานของ Smishing แบ่งปันตัวอย่างในชีวิตจริง และให้คำแนะนำที่ใช้ได้จริงเพื่อปกป้องสินทรัพย์คริปโตของคุณจากการหลอกลวง Smishing
Smishing Scam คืออะไร?
Smishing ย่อมาจาก SMS phishing เป็นกลวิธีอาชญากรรมทางไซเบอร์ที่ผู้หลอกลวงใช้ข้อความที่หลอกลวงเพื่อหลอกให้บุคคลเปิดเผยข้อมูลที่ละเอียดอ่อน ข้อความเหล่านี้มักจะดูเหมือนมาจากหน่วยงานที่น่าเชื่อถือ เช่น ธนาคาร แพลตฟอร์มสกุลเงินดิจิทัล หรือหน่วยงานรัฐบาล Smishing อาจนำไปสู่การเข้าถึงบัญชีส่วนบุคคลโดยไม่ได้รับอนุญาต การสูญเสียทางการเงิน และแม้แต่การขโมยข้อมูลส่วนตัว
การหลอกลวง Smishing ก่อให้เกิดความเสี่ยงอย่างมากในตลาดคริปโต ผู้หลอกลวงอาจแอบอ้างเป็นตลาดแลกเปลี่ยนสกุลเงินดิจิทัลหรือ ผู้ให้บริการกระเป๋าเงิน เพื่อล่อลวงเหยื่อให้เปิดเผย คีย์ส่วนตัว รหัสผ่าน หรือ วลีเมล็ดพันธุ์ บทความนี้จะช่วยให้คุณเข้าใจว่า Smishing คืออะไร ทำงานอย่างไร ตัวอย่างในชีวิตจริง และขั้นตอนที่ปฏิบัติได้ในการป้องกันตนเอง
Smishing ทำงานอย่างไร?
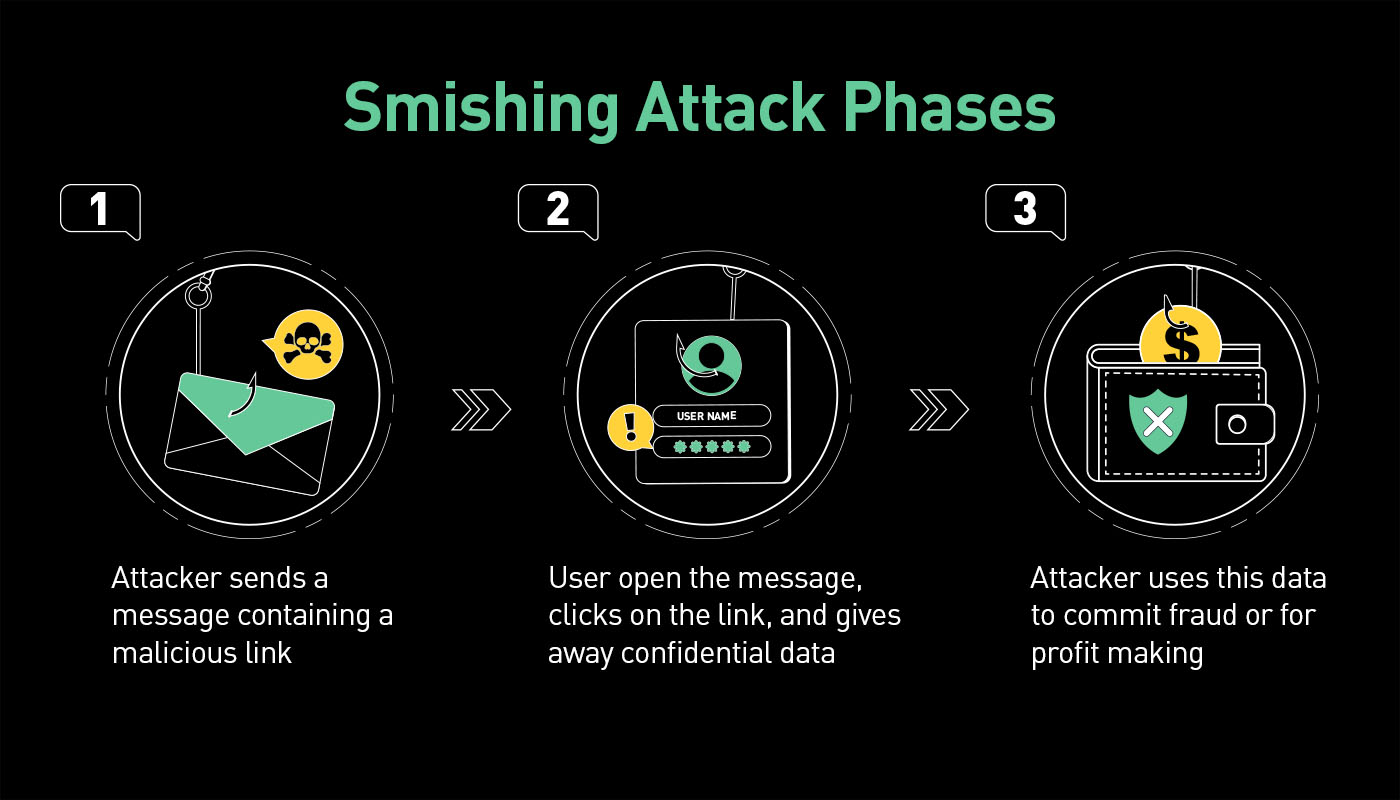
ขั้นตอนต่างๆ ของการโจมตี Smishing | ที่มา: Terranova Security
Smishing อาศัยวิศวกรรมสังคม ซึ่งเป็นกลวิธีการโน้มน้าวที่ใช้ประโยชน์จากจิตวิทยามนุษย์มากกว่าที่จะเป็นช่องโหว่ทางเทคนิค โดยทั่วไปแล้วจะเป็นดังนี้:
-
เหยื่อล่อ: เหยื่อได้รับข้อความที่ดูเหมือนถูกต้อง อาจเตือนเกี่ยวกับกิจกรรมที่น่าสงสัยในบัญชี เสนอรางวัล หรือขอให้ดำเนินการโดยด่วนเพื่อปกป้องเงิน ตัวอย่างเช่น:
-
“บัญชีของคุณถูกบุกรุก คลิกที่นี่เพื่อยืนยันข้อมูลของคุณ: [ลิงก์อันตราย].”
-
“คุณได้รับบัตรของขวัญ $500! รับสิทธิ์ของคุณตอนนี้: [ลิงก์อันตราย].”
-
“ตรวจพบการเข้าสู่ระบบที่ผิดปกติในกระเป๋าเงินของคุณ ปกป้องทันที: [หมายเลขสนับสนุนปลอม].”
-
การปลอมแปลง: ข้อความ Smishing มักจะปรากฏราวกับว่ามาจากแหล่งที่น่าเชื่อถือ นักต้มตุ๋นสามารถปลอมแปลงชื่อผู้ส่งเพื่อให้ดูเหมือนว่ามาจากธนาคารของคุณ หน่วยงานรัฐบาล หรือแพลตฟอร์มคริปโตเคอเรนซี ซึ่งเพิ่มโอกาสให้เหยื่อตกหลุมพราง
-
เบ็ด: ข้อความจะรวมลิงก์หรือหมายเลขโทรศัพท์เพื่อกระตุ้นให้ผู้รับดำเนินการ การคลิกลิงก์จะนำไปสู่เว็บไซต์ฟิชชิงที่เลียนแบบเว็บไซต์ที่ถูกต้อง ผู้ตกเป็นเหยื่อจะถูกขอให้เข้าสู่ระบบหรือให้ข้อมูลที่ละเอียดอ่อน ซึ่งจะถูกบันทึกโดยนักต้มตุ๋น
-
ผลลัพธ์: เมื่อเหยื่อแบ่งปันข้อมูล นักต้มตุ๋นจะสามารถเข้าถึงบัญชี ดำเนินการธุรกรรมที่ไม่ได้รับอนุญาต หรือแม้กระทั่งขายข้อมูลที่ถูกขโมยบนเว็บมืด
Smishing vs. Phishing vs. Vishing vs. Pharming: ทำความเข้าใจความแตกต่าง
|
ประเภทการโจมตี |
วิธีการส่ง |
เป้าหมายหลัก |
ตัวอย่าง |
|
Smishing |
ข้อความ (SMS) |
ผู้ใช้มือถือ |
“ตรวจพบกิจกรรมที่ผิดปกติ ยืนยันตอนนี้: [link]” |
|
Phishing |
อีเมล |
ผู้ใช้อีเมล |
“กระเป๋าเงินของคุณถูกโจมตี เข้าสู่ระบบเพื่อแก้ไขปัญหา” |
|
Vishing |
การโทร |
ผู้ใช้โทรศัพท์ |
“นี่คือฝ่ายสนับสนุนลูกค้า แจ้งรหัส 2FA เพื่อความปลอดภัยในบัญชีของคุณ” |
|
Pharming |
เปลี่ยนเส้นทางเว็บไซต์ |
ผู้ใช้ออนไลน์ |
เปลี่ยนเส้นทางไปยังเว็บไซต์แลกเปลี่ยนคริปโตปลอมผ่านการปรับเปลี่ยน DNS |
แม้ว่า Smishing จะเป็นภัยคุกคามที่สำคัญ แต่มันก็เป็นเพียงวิธีหนึ่งในภูมิทัศน์ที่กว้างขึ้นของการโจมตีทางไซเบอร์ที่ออกแบบมาเพื่อหลอกลวงและขโมย มาทำความเข้าใจความแตกต่างระหว่าง Smishing, Phishing, Vishing และ Pharming เพื่อช่วยให้คุณรู้จักและปกป้องตนเองจากกลโกงเหล่านี้

Smishing กับกลโกงคริปโตอื่น ๆ | Fortinet
1. Smishing (การหลอกลวงด้วย SMS)
Smishing ใช้ข้อความสั้น (SMS) เพื่อล่อลวงเหยื่อให้เปิดเผยข้อมูลที่ละเอียดอ่อนหรือคลิกลิงก์ที่เป็นอันตราย มิจฉาชีพมักปลอมตัวเป็นหน่วยงานที่น่าเชื่อถือ เช่น แพลตฟอร์มคริปโตเคอร์เรนซีหรือธนาคาร และส่งข้อความที่เร่งด่วนเพื่อสร้างความวิตกกังวลหรือความเร่งรีบ
ตัวอย่าง:
“คุณจำเป็นต้องยืนยันบัญชีของคุณทันทีเพื่อหลีกเลี่ยงการระงับ คลิกที่นี่: [ลิงก์อันตราย]”
ลักษณะสำคัญของการโจมตี Smishing
-
ส่งผ่านข้อความทางโทรศัพท์.
-
มักประกอบด้วยลิงก์หรือหมายเลขสนับสนุนปลอม.
-
มุ่งเป้าไปที่ผู้ใช้มือถือที่อาจไม่ระวังตัว.
2. ฟิชชิ่ง (Phishing Email)
ฟิชชิ่ง ใช้อีเมลในการหลอกลวงเหยื่อให้แบ่งปันข้อมูลส่วนบุคคล ข้อมูลการเข้าสู่ระบบ หรือข้อมูลทางการเงิน อีเมลเหล่านี้มักเลียนแบบการสื่อสารที่เป็นทางการจากองค์กรที่มีชื่อเสียง.
ตัวอย่าง:
อีเมลที่ดูเหมือนมาจากแพลตฟอร์มแลกเปลี่ยนคริปโตกล่าวว่า “ตรวจพบกิจกรรมที่น่าสงสัยในบัญชีของคุณ กรุณาเข้าสู่ระบบเพื่อรักษาความปลอดภัยให้กับเงินของคุณ: [ลิงก์ฟิชชิ่ง].”
ลักษณะสำคัญของการหลอกลวงฟิชชิ่ง
-
ส่งผ่านอีเมล.
-
มักมีโลโก้ปลอม ภาษาเชิงเป็นทางการ และคำร้องขอเร่งด่วน.
-
ลิงก์นำเหยื่อไปยังเว็บไซต์ฟิชชิ่ง.
เรียนรู้เพิ่มเติมเกี่ยวกับ วิธีการระบุการหลอกลวงฟิชชิ่งในคริปโต และป้องกันตนเองจากการหลอกลวงเหล่านี้.
3. วิชชิ่ง (Voice Phishing)
Vishing เกี่ยวข้องกับการโทรศัพท์จากผู้หลอกลวงที่แสร้งทำเป็นตัวแทนจากธนาคาร ฝ่ายสนับสนุนด้านเทคนิค หรือแพลตฟอร์มสกุลเงินดิจิทัล ผู้หลอกลวงเหล่านี้ใช้ความกลัวหรือความเร่งด่วนในการบีบบังคับเหยื่อให้เปิดเผยข้อมูลหรือทำการชำระเงิน
ตัวอย่าง:
ผู้โทรอ้างว่าเป็นตัวแทนจากผู้ให้บริการกระเป๋าเงินคริปโตของคุณ โดยกล่าวว่า “กระเป๋าเงินของคุณถูกบุกรุก ให้แชร์รหัส 2FAของคุณเพื่อรักษาความปลอดภัยให้กับเงินของคุณ”
อ่านเพิ่มเติมเกี่ยวกับวิธีป้องกันตัวเองจากการหลอกลวง vishingในตลาดคริปโต
วิธีการทำงานของการหลอกลวง Vishing
-
ดำเนินการผ่านการโทรศัพท์
-
มักใช้หมายเลขโทรศัพท์ที่ปลอมแปลงเพื่อให้ดูน่าเชื่อถือ
-
อาศัยกลยุทธ์ด้านวิศวกรรมสังคมเช่น การข่มขู่หรือความเร่งด่วน
4. Pharming (การเปลี่ยนเส้นทางเว็บไซต์)
Pharming คือการจัดการกับการจราจรทางเว็บเพื่อเปลี่ยนเส้นทางเหยื่อไปยังเว็บไซต์ปลอม แม้ว่าพวกเขาจะพิมพ์ URL ที่ถูกต้องก็ตาม สิ่งนี้เกิดขึ้นจากการใช้ช่องโหว่ในเซิร์ฟเวอร์ DNS (Domain Name System) หรือผ่านทางมัลแวร์ในอุปกรณ์ของเหยื่อ
ตัวอย่าง:
คุณป้อน URL สำหรับการแลกเปลี่ยนคริปโตของคุณ แต่มัลแวร์เปลี่ยนเส้นทางคุณไปยังเว็บไซต์ที่หน้าตาคล้ายกันซึ่งจับข้อมูลรับรองการเข้าสู่ระบบของคุณ
ลักษณะสำคัญของการโจมตีฟาร์มมิ่ง
-
เปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์ปลอมโดยที่พวกเขาไม่รู้ตัว
-
ไม่ต้องพึ่งพาการกระทำของผู้ใช้ เช่น การคลิกลิงก์
-
ต้องการความเชี่ยวชาญทางเทคนิคในการดำเนินการ
ตัวอย่างจริงของการหลอกลวง Smishing ในสกุลเงินคริปโต
การรับรู้เป็นหนึ่งในขั้นตอนแรกในการปกป้องตนเองและทรัพย์สินของคุณจากการหลอกลวง เช่น smishing ในตลาดคริปโต นี่คือตัวอย่างบางส่วนที่จะช่วยให้คุณเข้าใจว่าการหลอกลวง smishing เป็นอย่างไร:
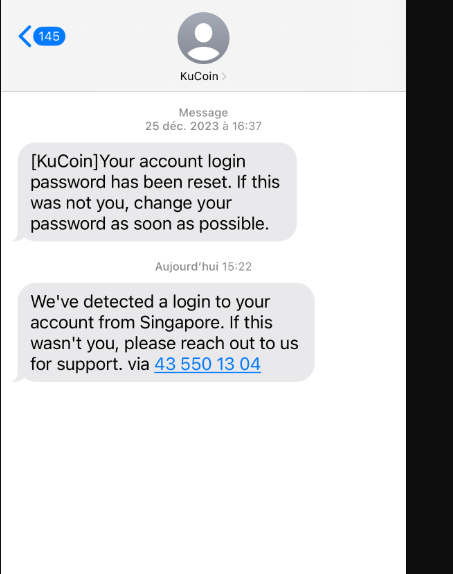
1. การแจ้งเตือนความปลอดภัยของบัญชีปลอม
ผู้ใช้ได้รับข้อความที่อ้างว่า:
“การแจ้งเตือน: พบการเข้าสู่ระบบที่น่าสงสัยในบัญชี KuCoin ของคุณ กรุณาปกป้องเงินของคุณตอนนี้: [ลิงก์ที่เป็นอันตราย]”
ลิงก์จะนำเหยื่อไปยังเว็บไซต์ที่ดูเหมือน แพลตฟอร์มอย่างเป็นทางการของ KuCoin บนหน้าเว็บนั้น ผู้ใช้จะถูกขอให้ป้อนข้อมูลรับรองการเข้าสู่ระบบและรหัส 2FA ผู้หลอกลวงจะใช้ข้อมูลนี้เพื่อเข้าถึงบัญชีและโอนเงินไปยังกระเป๋าเงินภายนอก
เนื่องจากข้อความปรากฏในเธรดเดียวกันกับการแจ้งเตือนที่ถูกต้องจาก KuCoin ผู้เสียหายจึงเชื่อว่ามันเป็นของแท้
2. ฟิชชิงผ่านการยืนยันตัวตน KYC
SMS ปลอมแจ้งผู้เสียหายว่า:
“ต้องดำเนินการ: บัญชีของคุณจะถูกระงับเว้นแต่จะมีการอัปเดตรายละเอียด KYC ทันที ยืนยันที่นี่: [ลิงก์ที่เป็นอันตราย].”
ผู้ใช้กลัวว่าบัญชีจะถูกระงับ จึงคลิกที่ลิงก์และอัปโหลดข้อมูลที่ละเอียดอ่อน รวมถึงบัตรประจำตัวที่ออกโดยรัฐบาลและข้อมูลส่วนบุคคล ผู้หลอกลวงใช้ข้อมูลนี้ในการขโมยข้อมูลส่วนตัว ซึ่งสามารถนำไปสู่การทำธุรกรรมคริปโตโดยไม่ได้รับอนุญาตหรือแม้กระทั่งการสร้างบัญชีภายใต้ชื่อของผู้เสียหาย
3. หลอกลวงหมายเลขสนับสนุนปลอม
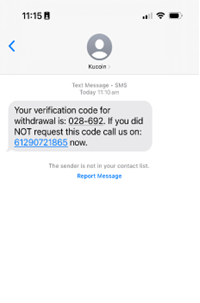
เหยื่อได้รับข้อความว่า:
“บัญชี KuCoin ของคุณตกอยู่ในความเสี่ยง ติดต่อทีมสนับสนุนของเราทันทีที่ [หมายเลขโทรศัพท์ปลอม]”
เชื่อว่าเป็นเรื่องจริง ผู้ใช้โทรไปยังหมายเลขนั้นและถูกโน้มน้าวให้แชร์รายละเอียดบัญชีและรหัสยืนยัน SMS เมื่อพวกมิจฉาชีพเข้าถึงได้ พวกเขาจะเริ่มถอนเงิน ทำให้ยอดเงินในบัญชีหมดไป
4. การแจ้งเตือนรางวัลปลอม
ข้อความกล่าวว่า:
“ยินดีด้วย! คุณได้รับรางวัล 0.2 BTC จากการแจกของเรา รับรางวัลของคุณที่นี่: [ลิงก์อันตราย]”
ดีใจที่อาจได้รับเงินมากมาย ผู้ใช้คลิกลิงก์และถูกขอให้เข้าสู่ระบบกระเป๋าเงิน เว็บไซต์ที่ออกแบบมาให้เหมือนแพลตฟอร์มที่ถูกต้องตามกฎหมาย จะจับข้อมูลการเข้าสู่ระบบของพวกเขา พวกมิจฉาชีพใช้ข้อมูลนี้เพื่อดึงเงินในกระเป๋าเงินของเหยื่อออกไปจนหมด
5. การใช้ประโยชน์จากการยืนยันตัวตนสองขั้นตอน (2FA)
เหยื่อได้รับ SMS ด่วน:
“บัญชีของคุณถูกล็อคเนื่องจากกิจกรรมที่น่าสงสัย โปรดยืนยันตัวตนของคุณด้วยรหัสนี้: [code].”
ผู้หลอกลวงโทรหาเหยื่อโดยแสร้งว่าเป็นเจ้าหน้าที่จากแพลตฟอร์มสกุลเงินดิจิทัลของพวกเขา ขอรหัสเพื่อปลดล็อคบัญชี เหยื่อไม่รู้ตัวว่าได้ให้รหัส 2FA ซึ่งผู้หลอกลวงใช้ในการทำธุรกรรมที่ไม่ได้รับอนุญาตจนเสร็จสิ้น
ทำไม Smishing ถึงมีประสิทธิภาพ
ตัวอย่างเหล่านี้แสดงให้เห็นว่าผู้หลอกลวงใช้ประโยชน์จากความเร่งรีบ ความกลัว และความโลภในเหยื่ออย่างไรเพื่อหลอกให้เปิดเผยข้อมูลสำคัญ โดยการเข้าใจกลยุทธ์ของพวกเขาและเรียนรู้วิธีการสังเกตสัญญาณ คุณจะสามารถปกป้องตัวเองและทรัพย์สินของคุณได้ดียิ่งขึ้น
ตรวจสอบความถูกต้องของข้อความที่คุณได้รับเสมอ และจำไว้ว่าหน่วยงานที่เชื่อถือได้จะไม่ขอคีย์ส่วนตัว วลีเมล็ดพันธุ์ หรือรหัสผ่านของคุณ
Smishing มีผลเพราะมันเล่นกับความไว้วางใจ ความรีบเร่ง และอารมณ์ ข้อความเหล่านี้:
-
ดูเหมือนแท้จริง: การปลอมแปลงชื่อผู้ส่งและใช้ภาษาที่เป็นทางการเพิ่มความน่าเชื่อถือ
-
สร้างความตื่นตระหนก: การเตือนเกี่ยวกับการละเมิดบัญชีหรือกำหนดเวลาที่เร่งด่วนกดดันให้เหยื่อทำโดยไม่คิด
-
สัญญารางวัล: เสน่ห์ของเงินหรือรางวัลฟรีล่อให้ผู้คนทำการกระทำที่เสี่ยง
เคล็ดลับในการระบุการหลอกลวงผ่านข้อความ (Smishing)
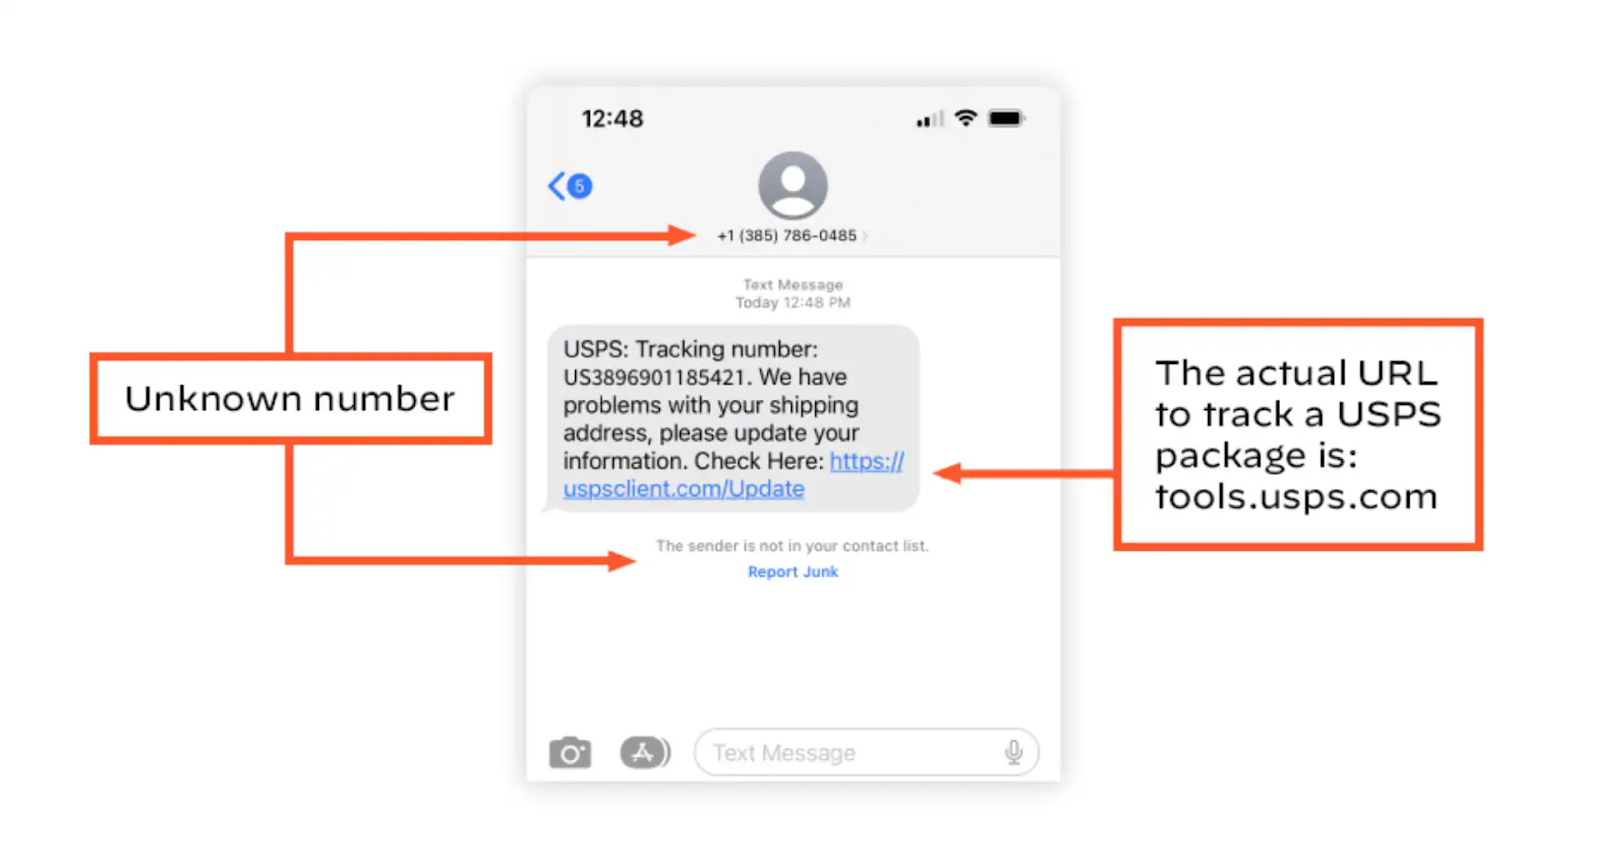
วิธีระบุการหลอกลวงผ่านข้อความ | ที่มา: Palo Alto Networks
เพื่อระบุความพยายามในการหลอกลวงผ่านข้อความ ให้มองหาสัญญาณเตือนเหล่านี้:
-
ข้อความที่ไม่ได้ร้องขอ: หากคุณได้รับข้อความจากแหล่งที่ไม่รู้จักที่อ้างว่าคุณชนะบางสิ่งหรือจำเป็นต้องรักษาความปลอดภัยบัญชี ให้ระมัดระวัง
-
ภาษาที่เร่งด่วน: วลีเช่น “ต้องดำเนินการทันที” หรือ “บัญชีของคุณจะถูกระงับ” ถูกออกแบบมาเพื่อสร้างความตื่นตระหนก
-
ลิงก์ที่น่าสงสัย: วางเมาส์เหนือ (หากทำได้) เพื่อตรวจสอบ URL จริง หากไม่ตรงกับโดเมนอย่างเป็นทางการของผู้ส่งที่กล่าวอ้าง ก็มีแนวโน้มที่จะเป็นการหลอกลวง
-
การขอข้อมูลที่ละเอียดอ่อน: ไม่มีองค์กรที่ถูกต้องตามกฎหมายจะขอรหัสผ่าน คีย์ส่วนตัว หรือวลีซีดผ่านข้อความ
-
ไวยากรณ์ไม่ดีหรือมีข้อผิดพลาดในการสะกด: ข้อความ smishing หลายข้อความมีข้อผิดพลาดที่ชัดเจนซึ่งสามารถส่งสัญญาณการหลอกลวง
วิธีป้องกันตัวเองจากการหลอกลวงทาง SMS (Smishing)
การป้องกันตัวเองจากการหลอกลวงทาง SMS ต้องอาศัยความระมัดระวังและการใช้มาตรการความปลอดภัยที่เข้มงวด นี่คือขั้นตอนที่สามารถทำได้ รวมถึงคำแนะนำจาก KuCoin เพื่อช่วยป้องกันทรัพย์สินของคุณ:
1. หลีกเลี่ยงการคลิกลิงก์ที่ไม่รู้จักหรือการติดต่อฝ่ายสนับสนุนที่ไม่เป็นทางการ
อย่าคลิกลิงก์ที่ไม่ได้ยืนยันหรือตอบกลับข้อความที่น่าสงสัย ลิงก์เหล่านี้อาจนำคุณไปยังเว็บไซต์ฟิชชิ่งที่ออกแบบมาเพื่อขโมยข้อมูลการล็อกอินหรือทำการติดตั้งมัลแวร์
ตรวจสอบความถูกต้องของข้อความที่คุณได้รับทุกครั้ง หากมีข้อสงสัยให้ติดต่อองค์กรโดยตรงผ่านเว็บไซต์หรือช่องทางการสนับสนุนอย่างเป็นทางการ
หลีกเลี่ยงการเข้าร่วมกลุ่ม Telegram หรือ WhatsApp ที่แอบอ้างเป็นฝ่ายสนับสนุนลูกค้า สำหรับผู้ใช้ KuCoin ให้ใช้ศูนย์สนับสนุน KuCoin อย่างเป็นทางการเสมอ: https://www.kucoin.com/th/support.
2. ใช้เครื่องมือการยืนยันตัวตนหลายขั้นตอน (MFA) เช่น รหัสผ่าน
การเปิดใช้งาน MFA เพิ่มชั้นความปลอดภัยพิเศษให้กับบัญชีของคุณ KuCoin มีฟังก์ชันการทำงานของ passkey ซึ่งเป็นทางเลือกที่ปลอดภัยและสะดวกสบายแทนการใช้รหัสผ่านแบบดั้งเดิม
Passkey คืออะไร?
Passkeys ช่วยในการยืนยันตัวตนข้ามหลายอุปกรณ์และกำจัดความจำเป็นในการใช้รหัสผ่านเพียงอย่างเดียว พวกเขาเสริมสร้างการป้องกันที่เข้มงวดต่อการเข้าถึงโดยไม่ได้รับอนุญาต
วิธีเพิ่ม Passkey บน KuCoin:
-
ไปที่ User Center > Security Settings > Passkeys บนแอปหรือเว็บไซต์ KuCoin
-
ปฏิบัติตามคำแนะนำบนหน้าจอเพื่อเปิดใช้งาน passkeys สำหรับบัญชีของคุณ
สำหรับคำแนะนำแบบละเอียด โปรดดูคำแนะนำอย่างเป็นทางการของ KuCoin: Passkeys | KuCoin.
3. อย่าเปิดเผยข้อมูลส่วนตัวที่ละเอียดอ่อน
อย่าเปิดเผยรายละเอียดที่ละเอียดอ่อน เช่น รหัสผ่าน หมายเลขบัตรเครดิต คีย์ส่วนตัว หรือคำสำรอง องค์กรที่ถูกต้องตามกฎหมายจะไม่ขอข้อมูลนี้ผ่านข้อความหรือการโทร
ระมัดระวังแม้แต่กับผู้ติดต่อที่ดูน่าเชื่อถือ เนื่องจากผู้หลอกลวงสามารถแอบอ้างเป็นหน่วยงานทางการได้
4. หลีกเลี่ยงการคลิกลิงก์ที่ไม่ได้รับการยืนยัน
ลิงก์ในข้อความหลอกลวงมักนำไปสู่เว็บไซต์ฟิชชิ่งหรือการดาวน์โหลดที่เป็นอันตราย ควรตรวจสอบความถูกต้องของลิงก์ก่อนดำเนินการใดๆ เสมอ
หากคุณสงสัยว่าลิงก์นั้นเป็นอันตราย ให้เข้าถึงบริการโดยตรงผ่านแอปหรือเว็บไซต์ทางการ
5. เรียนรู้และรับข้อมูลข่าวสารอยู่เสมอ
อัปเดตความรู้เกี่ยวกับกลโกงที่พบบ่อยและแนวทางปฏิบัติด้านความปลอดภัยอย่างสม่ำเสมอ ใช้แหล่งข้อมูลที่เชื่อถือได้ เช่น บล็อกของ KuCoin เพื่อรับข้อมูลเกี่ยวกับภัยคุกคามใหม่ๆ
แบ่งปันเคล็ดลับด้านความปลอดภัยกับเพื่อนและครอบครัวเพื่อสร้างความตระหนักและช่วยป้องกันกลโกงในเครือข่ายของคุณ
ด้วยการทำตามขั้นตอนเหล่านี้และใช้เครื่องมืออย่างฟังก์ชัน passkey ของ KuCoin คุณสามารถลดความเสี่ยงในการตกเป็นเหยื่อของการหลอกลวงแบบ smishing ได้อย่างมากและปกป้องสินทรัพย์ของคุณใน ระบบนิเวศ Web3 ได้ดียิ่งขึ้น ระวังตัวอยู่เสมอและให้ความสำคัญกับความปลอดภัยเมื่อจัดการการลงทุนในสกุลเงินดิจิทัลของคุณ
ควรทำอย่างไรหากคุณประสบการพยายามหลอกลวงแบบ Smishing
หากคุณสงสัยว่าตกเป็นเหยื่อของการหลอกลวงแบบ smishing ให้ดำเนินการทันที:
-
ตัดการเชื่อมต่อ: หลีกเลี่ยงการโต้ตอบเพิ่มเติมกับผู้หลอกลวง บล็อกหมายเลขของพวกเขา
-
รักษาความปลอดภัยบัญชีของคุณ: เปลี่ยนรหัสผ่านและเปิดใช้งาน 2FA ในบัญชีทั้งหมดที่เชื่อมโยงกับข้อมูลที่ถูกละเมิด
-
รายงานเหตุการณ์: แจ้งธนาคาร แพลตฟอร์มการแลกเปลี่ยนสกุลเงินดิจิทัล หรือผู้ให้บริการกระเป๋าเงินของคุณเกี่ยวกับการหลอกลวง การรายงานปัญหาช่วยป้องกันการโจมตีเพิ่มเติม
-
ติดตามบัญชีของคุณ: ตรวจสอบบัญชีการเงินและสกุลเงินดิจิทัลของคุณเพื่อหาธุรกรรมที่ไม่ได้รับอนุญาต
-
ระงับเครดิตของคุณ: หากมีการแชร์ข้อมูลส่วนบุคคล พิจารณาระงับเครดิตของคุณเพื่อป้องกันการขโมยข้อมูลส่วนตัว
เครื่องมือเพิ่มเติมเพื่อเพิ่มความปลอดภัย
นอกเหนือจากการดำเนินการตามขั้นตอนที่ระบุไว้ข้างต้น นี่คือข้อควรระวังเพิ่มเติมที่คุณสามารถทำได้เพื่อปกป้องสินทรัพย์คริปโตของคุณจากการหลอกลวง smishing:
-
กระเป๋าฮาร์ดแวร์: เก็บสินทรัพย์คริปโตของคุณแบบออฟไลน์เพื่อความปลอดภัยสูงสุด
-
แอพต่อต้านมัลแวร์: แอพอย่าง Kaspersky หรือ Norton สามารถบล็อกลิงก์ที่เป็นอันตรายและป้องกันการพยายามฟิชชิ่ง
-
เบราว์เซอร์ที่ปลอดภัย: ใช้เบราว์เซอร์ที่มีฟีเจอร์ป้องกันฟิชชิ่งในตัว เช่น Brave หรือ Firefox
ข้อคิดสุดท้าย
Smishing เป็นภัยคุกคามที่เพิ่มขึ้น โดยเฉพาะอย่างยิ่งในพื้นที่คริปโต เมื่ออุตสาหกรรมวิวัฒนาการไป กลอุบายของนักต้มตุ๋นก็เปลี่ยนตาม การมีข้อมูลที่ครบถ้วน ตื่นตัว และเชิงรุกเป็นสิ่งสำคัญในการปกป้องสินทรัพย์ของคุณ
ด้วยการปฏิบัติตามเคล็ดลับและกลยุทธ์ที่อธิบายไว้ในคู่มือนี้ คุณสามารถระบุความพยายาม smishing ปกป้องบัญชีของคุณ และช่วยสร้างสภาพแวดล้อมออนไลน์ที่ปลอดภัยยิ่งขึ้นสำหรับทุกคน จำไว้ว่าในโลกที่กระจายอำนาจของ Web3 คุณคือการป้องกันที่ดีที่สุดของตัวคุณเอง ฉลาด ปลอดภัย และมั่นใจในเส้นทางคริปโตของคุณ
อ่านเพิ่มเติม
Disclaimer: The information on this page may come from third parties and does not necessarily reflect KuCoin’s views. It is provided for general reference only and should not be interpreted as financial or investment advice.
Virtual asset investments may involve risk. Please carefully assess the product risks and your own risk tolerance. For more information, please refer to our Terms of Use and Risk Disclosure.